Avrupa kamu kurumlarında PHP alarmı
PHP'de kimlik doğrulama olmadan uzaktan kod çalıştırılmasına izin verebilen iki kritik açık için acil güncellemeler yayımlandı. Hollanda, Finlandiya ve Kanada dahil birçok ülkede kamu siteleri güvenlik önlemi olarak geçici süreyle erişime kapatıldı.
Haberi paylaşmak ister misin?
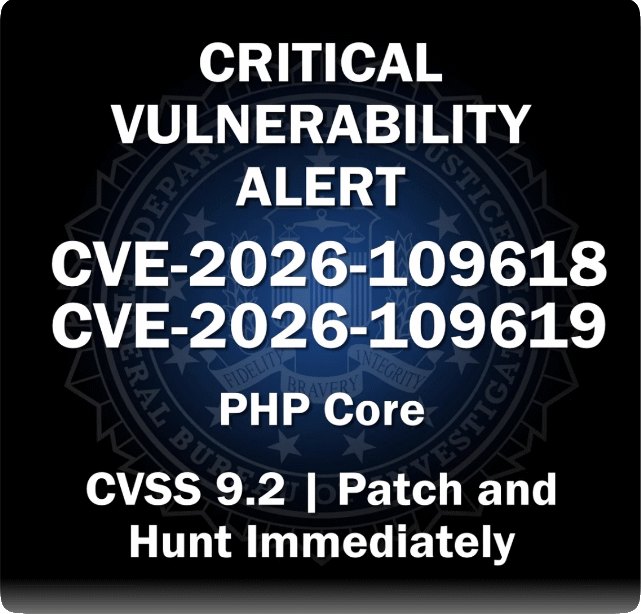
Web sitelerini ve çevrim içi hizmetleri çalıştıran PHP'de bulunan iki kritik güvenlik açığı, kamu kurumlarından internet hizmeti sağlayıcılarına kadar geniş bir kesimi acil güncellemeye yöneltti. PHP ekibi, CVE-2026-109618 ve CVE-2026-109619 kodlarıyla izlenen açıkları 21 Ekim 2026'da yayımladığı sürümlerle kapattı. Yamaları hemen uygulayamayan kurumların bir bölümü, saldırı riskini azaltmak için hizmetlerini geçici olarak durdurdu.
PHP2Shell adıyla anılan açıkların her ikisi de CVSS 4.0 ölçeğinde 10 üzerinden 9,2 puan aldı. Palo Alto Networks'ün Cortex Xpanse verileri, potansiyel olarak etkilenebilecek 22,6 milyondan fazla internete açık kurulum bulunduğunu gösteriyor. Bu sayı, birbirinden farklı internet sitelerinin veya saldırıya uğramış sistemlerin sayısını ifade etmiyor.
Açıklar, PHP'nin bellek yönetiminde bulunuyor
PHP, ziyaretçinin tarayıcısında değil, web sunucusunda çalışıyor. Sayfa içeriğinin oluşturulması, formların işlenmesi ve veri tabanından bilgi alınması gibi işlemleri yürütüyor. Bu nedenle güvenlik güncellemesinin, siteyi ziyaret eden kullanıcıların bilgisayarlarına değil, ilgili hizmeti çalıştıran sunuculara uygulanması gerekiyor.
İki açığın temelinde, PHP'nin bir web isteğini işlerken karşılaştığı ağır hatalardan sonra belleği güvenli biçimde yönetememesi bulunuyor. CVE-2026-109618'de bellek yetersizliği, istekle ilgili dahili veriler henüz tamamen hazırlanmadan işlemi kesebiliyor. Ardından çalışan temizleme mekanizması, tamamlanmamış veriyi geçerli kabul ederek kullanabiliyor.
CVE-2026-109619'da ise bir isteğe ait dahili durum bilgileri, dayandıkları bellek alanı serbest bırakıldıktan sonra varlığını sürdürebiliyor. Aynı PHP sürecinin daha sonraki bir isteği işlerken bu eski verilere başvurması, uzaktan kod çalıştırılmasına uzanan bir güvenlik sorununa dönüşebiliyor.
PHP güvenlik ekibi, web isteklerini karşılayan PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed kurulumlarını risk kapsamına aldı. Ekip, uygulama kodu çalışmaya başlamadan saldırının tetiklenebildiği bir örnek nedeniyle mod_php kullanımını en yüksek riskli yapılandırma olarak değerlendiriyor.
Wiz araştırmacıları, WordPress, Drupal ve Joomla kurulumlarında kimlik doğrulama gerektirmeyen uzaktan kod çalıştırma örnekleri gösterdi. Ayrıca PHP sürecinin belleğinden parola, erişim belirteci ve API anahtarı gibi hassas bilgilerin okunabildiğini bildirdi. Sorun PHP'nin kendisinde bulunduğu için içerik yönetim sistemini veya eklentileri güncellemek tek başına yeterli olmuyor.
Kamu hizmetleri geçici olarak durduruldu
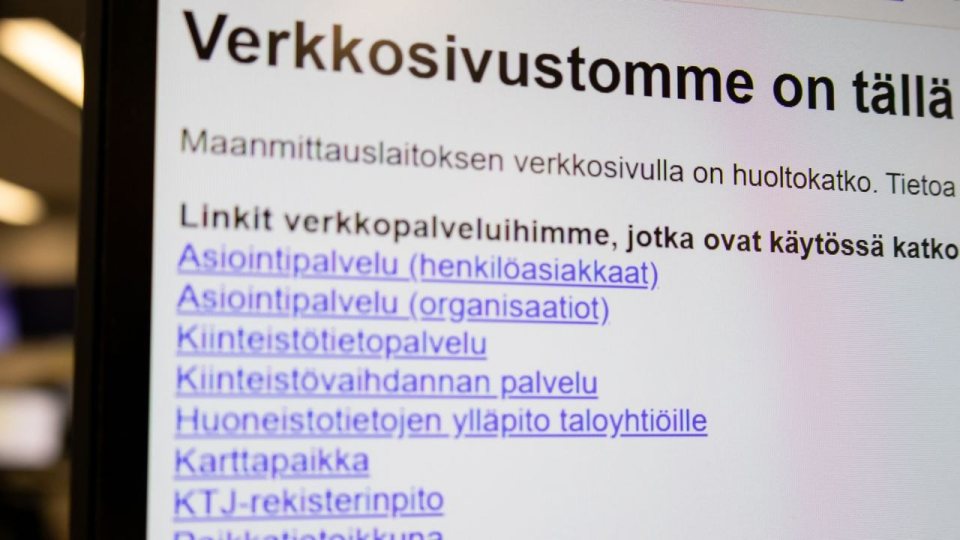
Hollanda'da kamu portalı Overheid.nl ve çok sayıda hastane sitesi önlem amacıyla erişime kapatıldı. Avrupa genelinde bazı okul siteleri de kapanmalardan etkilendi. Finlandiya'da kamu bilişim merkezi Valtori, hükümetin halka açık web hizmetlerini 21 Ekim'de geçici olarak durdurdu. Yle'nin haberine göre Ulusal Arazi Ölçümü Kurumunun sitesi de bakım kesintisi yaşayan hizmetler arasındaydı.
Kanada hükümeti, 22 Ekim tarihli açıklamasında güvenlik güncellemeleri uygulanırken bazı federal internet sitelerinde geçici erişim sorunları veya hizmet kesintileri yaşanabileceğini duyurdu. Açıklamada, o tarih itibarıyla kamu sistemlerinin veya bilgilerinin ele geçirildiğine ilişkin bir belirti bulunmadığı belirtildi. Hizmetlerin güvenli biçimde yeniden açılması için çalışmaların sürdüğü bildirildi.
Japonya Başbakanı Sanae Takaichi de kamuya açık sitelerde PHP kullanımının kontrol edilmesini ve güncellemenin hızla uygulanmasını istedi. Takaichi, yamanın hemen yüklenemediği durumlarda site işlevlerini geçici olarak durdurmanın riski azaltabilecek önlemler arasında olduğunu söyledi. ABD'de FBI ve NSA da hemen güncellenemeyen sistemlerin güvenlik önlemleri tamamlanana kadar çevrim dışı bırakılmasını önerdi.
 Claude Code, istenmeyen TV reklamlarına da çözüm oldu
 Microsoft, Copilot'un 8 komutunu sağ tık menüsünden çıkarıyor
 OpenAI model eğitimini 'sızmaya' karşı değiştirdi
İlk uyarıların ardından saldırı bulguları geldi
CISA, 21 Ekim'de yayımladığı ilk uyarıda açıkların istismar edildiğini henüz gözlemlemediğini belirtti. Cloudflare ise açıklama ve yama sürecinde müşterilerine yönelik saldırı trafiği gördüğünü, saldırganların güvenlik kurallarını aşmak için gönderdikleri verileri değiştirdiğini bildirdi. Şirket, ücretsiz paketler dahil web uygulaması güvenlik duvarını kullanan müşterilerine koruma kuralları dağıttı.
Unit 42 de açıklar için çalışabilir istismar örnekleri gördüğünü duyurdu. Kuruluşun 23 Ekim güncellemesinde, Avrupa'daki bir kamu kurumuna yönelik saldırıda ilk istismardan sonraki iki saat içinde parola özetlerine ve çok faktörlü kimlik doğrulama sırlarına erişildiği aktarıldı. Saldırganların kurum ağı içinde ilerlemeye ve daha yüksek yetki elde etmeye çalıştığı da bildirildi.
Açıkların bulunmasında yapay zeka araçları kullanıldı. OpenAI'nin açıklamasına göre Calif, GPT-5.6 Sol yardımıyla kritik bir açık tespit etti. Wiz ise iki açığı da bağımsız olarak bulup bildirdi. PHP geliştiricileri düzeltmeleri ve sürüm hazırlığını yönetirken araştırma ekipleri, güvenlik şirketleri ve altyapı sağlayıcıları kamuya açıklama öncesinde yamaları test etmek ve koruma önlemleri hazırlamak için birlikte çalıştı.
Hangi sürümlere geçilmesi gerekiyor?
İki kritik açık için yayımlanan düzeltilmiş sürümler PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35. PHP 8.1 ve daha eski dallar artık PHP projesinden düzenli güncelleme almıyor. Bununla birlikte bazı Linux dağıtımları ve uzun süreli destek sağlayıcıları, düzeltmeleri eski sürümlere uyarlıyor. PHP ekibi de durumun ciddiyeti nedeniyle 7.4, 8.0 ve 8.1 için kaynak koddan derleme yapanların kullanabileceği sınırlı düzeltmeler hazırladı.
Cloudflare, barındırma hizmeti sağlayıcısının PHP'yi yönettiği kurulumlarda güncelleme için sağlayıcıyla iletişim kurulmasını öneriyor. CERT-EU ise hemen yama uygulanamayan internete açık uygulamaların, düzeltme yüklenip doğrulanana kadar genel ağdan ayrıştırılmasını tavsiye ediyor. Güvenlik duvarı kuralları ek koruma sağlayabiliyor ancak PHP güncellemesinin yerini almıyor.
FBI'ın 23 Ekim tarihli uyarısı, güncellemeyle birlikte sunucu davranışlarının da incelenmesini istiyor. PHP süreçlerinin beklenmedik biçimde komut satırı açması veya dosya indirmesi, araştırılması gereken hareketler arasında sayılıyor. İhlal belirtisi bulunan sistemlerin ayrıştırılması ve web sunucusu ile PHP kayıtlarının korunması öneriliyor.
Bu arada PHP ekibi, 23 Ekim'de ayrı bir açık için ek bilgilendirme yayımladı. CVE-2026-115560 kodlu bu sorun, 21 Ekim sürümleriyle kapanmıyor ve alışılmadık bir yapılandırma ile uygulama davranışının birleşmesini gerektiriyor. Kanada Siber Güvenlik Merkezi, yeni güncelleme çıkana kadar etkilenen kurulumlarda oturum yükleme ilerlemesi özelliğinin session.upload_progress.enabled=0 ayarıyla kapatılmasını aktarıyor. Bu önlemi daha önce uygulayan ve etkin tutan kurumların, söz konusu açık için ek işlem yapması gerekmiyor.
Kaynaklar: CISA · Unit 42 · Cybersecurity Dive · CBC · CISA (content.govdelivery.com) · PHP · Wiz Research · Reuters · Yle · Kanada hükümeti · Jiji Press / Nippon.com · Cloudflare · OpenAI · CERT-EU · FBI / IC3 · NSA · Kanada Siber Güvenlik Merkezi
Görsel: Jari Kovalainen / Yle, FBI / IC3