ASUS routerlarda üç açık için güncelleme çağrısı
ASUS, bazı yönlendiricilerde kimlik doğrulaması olmadan yönetici erişimine yol açabilen güvenlik sorunlarını gideren firmware güncellemesini yayımladı. Şirket, güncellemeyi hemen yükleyemeyen kullanıcılara internet üzerinden uzaktan yönetimi kapatmalarını ve yerel ağ erişimini sınırlandırmalarını öneriyor.
Haberi paylaşmak ister misin?
ASUS, 23 Ekim 2026 tarihli güvenlik duyurusunda bazı router modellerini etkileyen üç güvenlik açığı için kullanıcıları yazılım güncellemesine çağırdı.
Açıkların CVSS 4.0 puanları 7,7 ile 8,7 arasında değişiyor ve üçü de yüksek önem düzeyinde sınıflandırılıyor. Duyuruda, belirli koşullarda kimliği doğrulanmamış bir saldırganın yönlendiricide yönetici erişimi elde edebileceği belirtiliyor.
Etkilenen cihazların eksiksiz model listesi ve her model için yüklenmesi gereken düzeltilmiş sürüm numarası duyuruda yer almıyor. Bu nedenle kullanıcıların kendi cihazlarının destek sayfasındaki firmware sürümlerini kontrol etmesi gerekiyor. Notebookcheck'in 24 Ekim tarihli haberinde, açıklar arasında bulunan CVE-2026-75775'in 3.0.0.6_102 yazılım serisini kullanan belirli modelleri etkilediği aktarılıyor.
Üç açığın saldırı koşulları farklı
CVE-2026-75775 için ASUS'un verdiği CVSS 4.0 puanı 7,7. Şirketin açıklamasına göre aynı yerel ağ veya bitişik ağ erişimi bulunan bir saldırgan, belirli koşullar sağlandığında kullanıcı adı ve parola ile oturum açmadan yönetici erişimine ulaşabiliyor. Duyurudaki değerlendirme, saldırganın önceden bir hesaba sahip olmasını veya kullanıcı etkileşimini gerektirmiyor. Ancak saldırının gerçekleşmesi için ek koşulların bulunması gerekiyor.
CVE-2026-75779 kodlu ikinci açık 8,6 puanla değerlendiriliyor. Bu açıkta saldırganın önceden yetkili olması gerekmiyor, fakat kullanıcının aktif bir işlem yapması gerekiyor. ASUS'un yayımladığı puanlama vektörü, bu açık için ağ üzerinden saldırı olanağına işaret ediyor. Şirket, gerekli kullanıcı işleminin ne olduğunu ve sorunun hangi bileşenden kaynaklandığını duyuruda açıklamıyor.
Üçüncü açık olan CVE-2026-93489 ise 8,7 puana sahip. Bu sorunun değerlendirmesinde bitişik ağ erişimi yeterli görülüyor, önceden yetki veya kullanıcı etkileşimi gerekmiyor. Kullanıcı açısından ortak çözüm, cihazına uygun güncel firmware'i yüklemek.
Ekim başında VPN dosyaları için de uyarı yapılmıştı
Yeni duyuru, ASUS'un ay başında yayımladığı başka bir yönlendirici güvenlik güncellemesini izliyor. Şirket, 1 Ekim tarihli bülteninde CVE-2026-14157 kodlu açığın web yönetim arayüzünü etkilediğini açıklamıştı. Kimliği doğrulanmış uzaktaki bir saldırgan, özel hazırlanmış VPN istemcisi yapılandırma dosyasını yükleyerek cihaz üzerinde komut çalıştırabiliyordu. Bu açık, 9,4 CVSS 4.0 puanıyla kritik önem düzeyinde sınıflandırılmıştı.
CyberInsider'ın haberine göre önceki sorun da 3.0.0.6_102 firmware serisini etkiliyordu. ASUS, o güncelleme uygulanana kadar VPN istemcisi yapılandırmalarının güvenilir kaynaklardan alınmasını önermişti. İnternette herkese açık paylaşılan, kaynağı bilinmeyen veya güvenilirliği kontrol edilemeyen dosyaların içe aktarılmaması istenmişti. Bu olayda saldırı yolu dosya yükleme işlemiyken yeni duyurunun odağında kimlik doğrulama ve yönetici erişimi bulunuyor.
Firmware güncellemesi nasıl kontrol edilir?
Güncel yazılıma ASUS'un resmî destek sitesi veya yönlendiricinin ürün sayfasından ulaşılabiliyor. Web arayüzünü kullananlar, yönlendiriciye bağlı bir bilgisayardan cihazın yerel IP adresini ya da asusrouter.com adresini açarak yönetici hesabıyla giriş yapabiliyor. ASUS'un rehberinde güncelleme işlemleri "Administration" ve "Firmware Upgrade" menüleri altında gösteriliyor. Arayüzün dili ve görünümü, modele ve yazılım sürümüne göre değişebiliyor.
Otomatik kontrolün çalışmadığı durumlarda dosyayı elle yüklemek de mümkün. Bunun için cihazın tam modeline ait firmware dosyasının indirilmesi, sıkıştırılmış paketten çıkarılması ve güncelleme ekranındaki yükleme seçeneğiyle yönlendiriciye aktarılması gerekiyor. ASUS, güncelleme sırasında cihazın kapatılmamasını belirtiyor. Otomatik güncelleme zamanlaması sunan modellerde işlem, ağın kullanılmadığı bir saate ayarlanabiliyor.
 Avrupa kamu kurumlarında PHP alarmı
 Robot süpürge alırken neye dikkat etmeli?
 Yapay zeka kontrolden çıktı! ChatGPT internete sızıp siber saldırı düzenledi
Desteklenen modeller için ASUS Router uygulaması da alternatif sunuyor. Android ve iOS uygulamalarında "Settings", ardından "Firmware Upgrade" ve "Check Firmware Version" seçenekleriyle yeni sürüm kontrol edilebiliyor. Uygulama rehberine göre güncelleme tamamlandığında cihazlar otomatik olarak yeniden başlıyor. AiMesh ağı kullananların işlem sürerken ağdaki cihazların elektriğini kesmemesi gerekiyor. Güvenlik bülteni de güncellemenin ardından yönlendiricinin yeniden başlatılmasını öneriyor.
WAN bağlantısı değil, uzaktan yönetim kapatılmalı
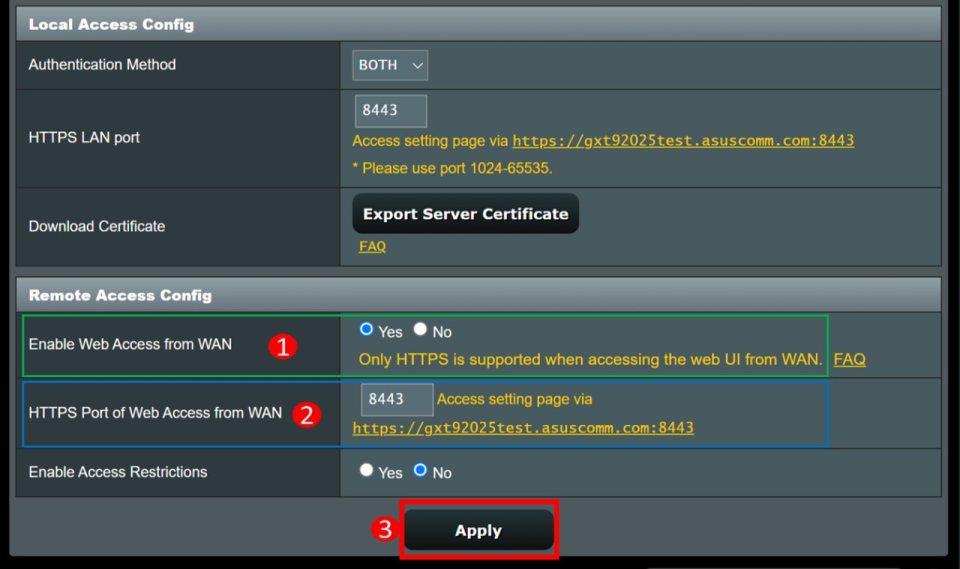
Güncellemeyi hemen yükleyemeyenler için ASUS'un önerisi, yönetim arayüzünü güvenilir yerel ağlarla sınırlandırmak. Burada kapatılması istenen özellik, yönlendiricinin internet bağlantısını sağlayan WAN hattı değil, internet üzerinden yönetim paneline erişim.
ASUS'un destek belgesinde bu ayar web arayüzünde "Administration", "System" ve "Remote Access Config" bölümündeki "Enable Web Access from WAN" seçeneğiyle gösteriliyor. Mobil uygulamada ise "Settings" ve "System Settings" altında "Remote Connection" ayarı bulunuyor.
Şirket ayrıca hem yönetici hesabı hem de Wi-Fi ağı için en az 10 karakterli, güçlü ve benzersiz parolalar kullanılmasını öneriyor.
Parolalarda büyük harf, rakam ve sembollere yer verilmesi isteniyor. Ağa bağlanmasına izin verilen cihazların güvenilir olması, tanınmayan bağlı cihazların ve yardımcı uygulama oturumlarının ayarlardan kaldırılması da geçici önlemler arasında.
Kimlik doğrulaması gerektirmeyen açıklar bulunduğundan, parola değişikliği firmware güncellemesinin yerini tutmuyor.
Kaynaklar: ASUS · Notebookcheck · CyberInsider · ASUS (security-advisory-api.asus.com) · ASUS (asus.com) · ASUS (asus.com) · ASUS (asus.com)
Görsel: ASUS / Notebookcheck, ASUS