Çinli yapay zeka destekli siber güvenlik test aracı Artex’te açık ortaya çıktı
Sızma testlerini otomatikleştiren Artex’in yüzlerce kurulumunun internete açık olduğu ortaya çıktı. Censys, bazı sunucularda saldırı dosyalarının da erişilebilir olduğunu belirledi.
Haberi paylaşmak ister misin?
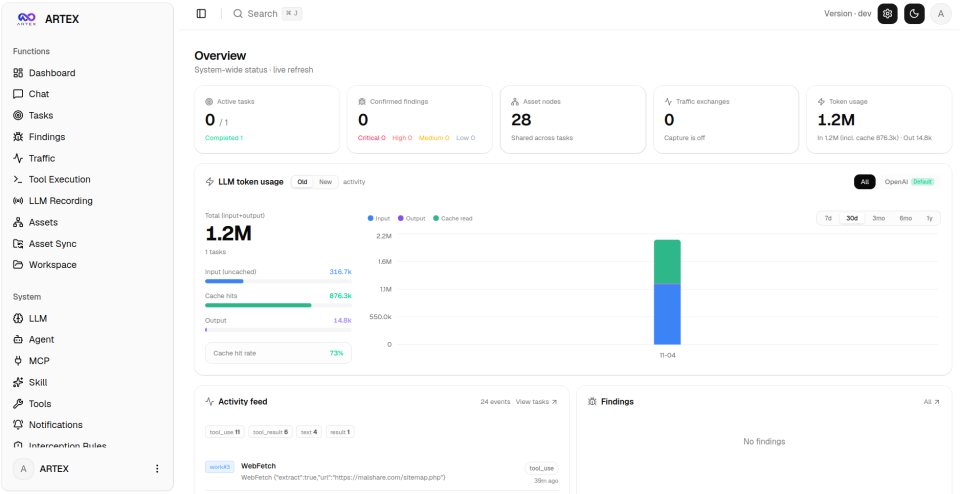
Siber güvenlik şirketi Censys, Çin’de geliştirilen yapay zeka destekli sızma testi aracı Artex’in 800’den fazla kurulumumunun internete açık olduğunu belirledi. Araştırma, bu sunucuların bir bölümünde saldırılarda kullanılan yazılımların ve komut dosyalarının da herkesin erişimine açık olduğunu ortaya koydu.
Şirketin 5 Kasım’da yayımladığı raporda, Artex konsolu barındıran 1.465 sunucu tespit edildiği belirtildi. Bunların yaklaşık 650’si, aynı yapılandırmayı tekrarlayan iki barındırma grubunda toplanıyor. Censys, bu grupları ayırdığında yaklaşık 815 farklı kurulum kaldığını hesapladı.
Sızma testlerini yapay zekayla yürütüyor
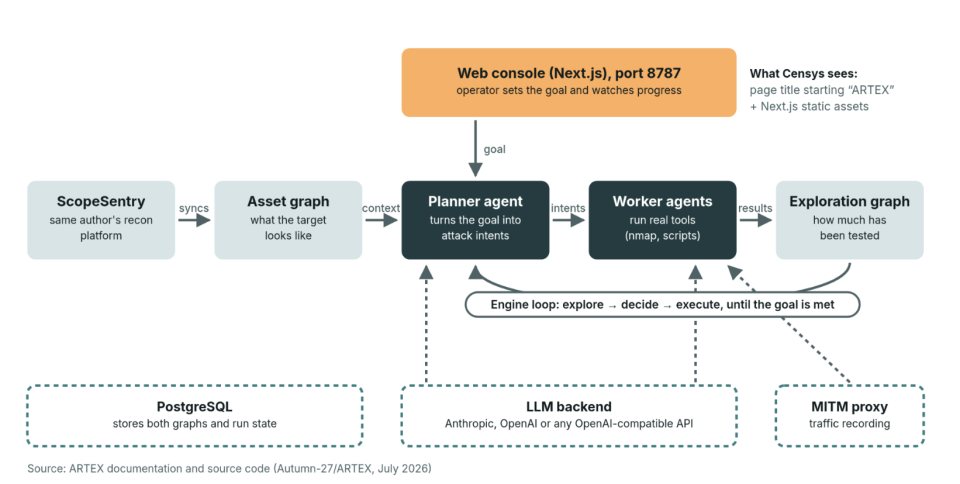
Temmuzda açık kaynaklı olarak yayımlanan Artex, bilgisayar sistemlerindeki güvenlik zayıflıklarını bulmak için yapay zeka ajanları kullanıyor. Kullanıcının belirlediği hedef doğrultusunda testleri planlayıp araçları çalıştırıyor. Censys’e göre yazılım, yetkili güvenlik uzmanlarının testlerinde de kullanılıyor.
Güney Kore’deki saldırılarda izine rastlandı
CrowdStrike’ın 7 Ekim tarihli araştırması, Artex’i eylül sonu ile ekim başında Güney Kore’deki finans kuruluşlarını hedef alan ve veri hırsızlığıyla sonuçlanan saldırılarla ilişkilendirdi. Araştırmacılar, saldırganın Çince konuştuğu ve maddi kazanç peşinde olduğu değerlendirmesini yaptı.
 Alibaba'nın Qwen modeli Pekin'e veri göndermeye kalktı
 Apple, iPhone'da sağlık sorularına yapay zeka cevabını 200 bin kişiyle denir
 Nvidia CEO'su Jensen Huang istifasında Çin şüphesi
Bağlantı, saldırganın internete açık bıraktığı dosyalar sayesinde kuruldu. Araştırmacılar bu dizinlerde Claude Code oturum geçmişleri, yapay zekaya verilen talimatlar ve Artex yapılandırma dosyaları buldu. Kayıtlarda, saldırganın Kore’de çalınan verilerin nerede satılabileceğini yapay zekaya sorduğu da görüldü.
32 açık dizinde saldırı dosyaları bulundu
Censys, Artex sunucularında herkese açık 32 dosya dizini tespit etti. Bu dizinlerde ağ içinde ilerlemeyi sağlayan araçlar ve ele geçirilen sistemlere uzaktan erişim sağlayan yazılımlar yer alıyordu. İncelenen sunucuların 155’inde Artex’in yanında başka saldırı, tarama veya uzaktan erişim araçları da bulundu.
Kaynaklar: Censys · CrowdStrike · TechCrunch