Google'dan TV kutusuna açık kapı bırakan Çinli şirkete yasak
Google, Mecool kutularının arkasındaki Videostrong’u sertifikalı Android cihaz üretiminden men etti. Şirketi 1,3 milyondan fazla kutuya arka kapı yerleştirmekle suçladı. Türkiyede on binlerce cihaz XCPE arka kapısının neden olduğu saldırılardan etkilendi.
Haberi paylaşmak ister misin?
Google, Çinli TV kutusu üreticisi Videostrong ile ilişkisini kesti ve şirketin Google uygulamaları yüklü cihaz üretmesini yasakladı. Şirket, 2 Kasım tarihli açıklamasında, 1,3 milyondan fazla kutuyu uzaktan yönetilen bir cihaz ağına bağlayan XCPE arka kapısının üretici tarafından kasıtlı olarak yerleştirildiği sonucuna yüksek güvenle ulaştığını bildirdi.
Operasyona katılan güvenlik şirketi TrendAI’ın araştırmasında, Türkiye’de 32.532 enfekte cihaz tespit edildi. 3 Haziran–1 Ekim 2026 dönemini kapsayan ölçümde, 170’ten fazla ülkede 206 farklı model kaydedildi.
Mecool kutusunda önceden yüklü arka kapı
Güvenlik şirketi Synthient, 2025 sonunda satın aldığı Mecool KM9PRO Max kutusunda arka kapının önceden yüklü olduğunu saptadı. Araştırmacılar, sunucu altyapısı, yazılım imzaları ve Videostrong yöneticisinin imzasını taşıyan bir belge üzerinden operasyonu üreticiyle ilişkilendirdi.
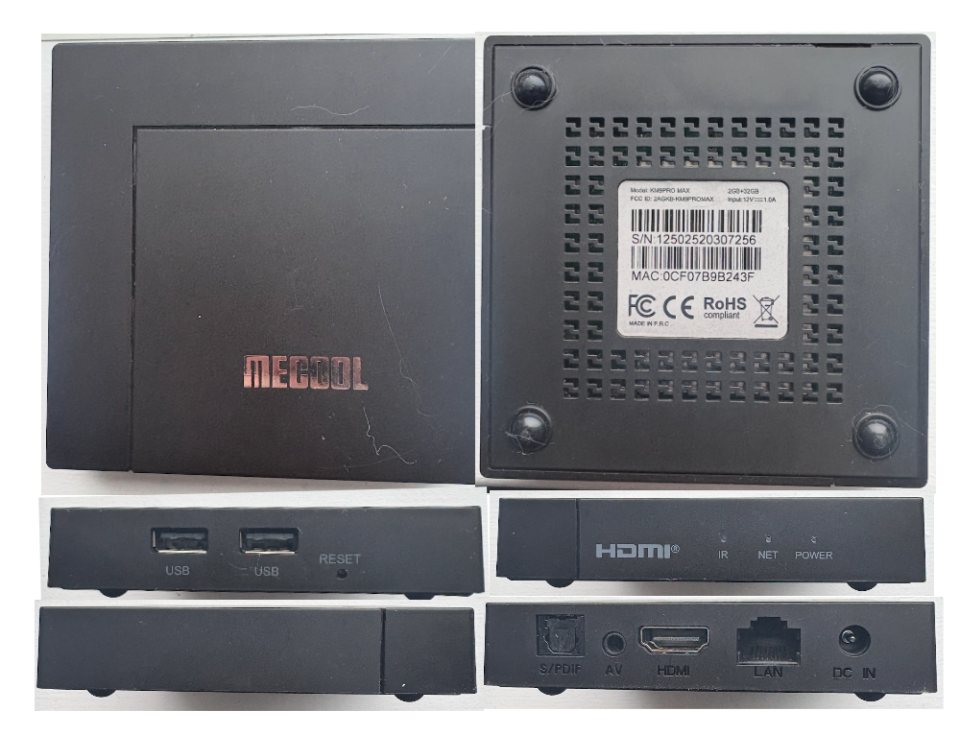
Google’ın teknik incelemesine göre x.cpe, bazı sürümlerde com.oemservice adıyla cihazın temel yazılımına gömülü olarak çalışıyor. Sistem yetkilerine sahip kod, kullanıcı tarafından kaldırıldığında yeniden başlatma sırasında cihazdaki kopyasından tekrar kuruluyor. Üreticinin, kötü amaçlı kodu ilk açılıştan sonra yükleyerek Google’ın güvenlik testlerini atlattığı belirtiliyor.
Evdeki internet bağlantısı başkalarına açılıyor
Kutulara yüklenen ek yazılımlar, kullanıcıların internet bağlantısını izinsiz biçimde başkalarının trafiğini taşıyan proxy ağlarına katıyor. Trafik evdeki IP adresinden çıktığı için saldırganlar sıradan bir internet abonesi gibi görünebiliyor. Cihazlar arka planda sahte reklam gösterimleri oluşturmak için de kullanılıyor.
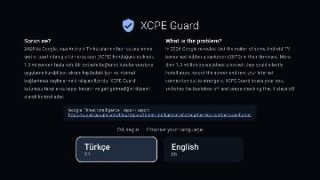 Android TV'lerin başbelası XCPE’ye Türk yazılımcıdan çözüm
 Oppo Reno17'nin dört kamerası 50 MP olacak
 Google Mesajlar’a iMessage benzeri sabit sohbet geldi
Google, operatörlerin ekran görüntüsü aldığını ve hesap bilgileri dahil verileri dışarı aktardığını da tespit etti. Şirketin değerlendirmesine göre Videostrong, cihazlara erişimi başka kötü amaçlı yazılım ekiplerine satarak gelir elde ediyordu.
Sunucular kapatıldı, cihazlardaki kod kaldı
Google ve güvenlik şirketleri, Japonya Ulusal Polis Teşkilatı ile yürütülen çalışmada ağı yöneten sunucu ve alan adlarına müdahale etti. TrendAI, kontrol altyapısının devre dışı bırakılmasıyla operatörün cihazlara erişiminin kesildiğini, ancak cihazlardaki arka kapının kaldığını bildirdi.
Synthient, ev ağındaki şüpheli cihazların bağlantısının hemen kesilmesini öneriyor. Firma ayrıca satıcılara, araştırmada belirlenen cihazları satıştan çekme çağrısı yapıyor.
Google’ın yasağı, Videostrong’un gelecekteki bağlı şirketlerini ve diğer sertifikalı üreticilere yazılım sağlamasını da kapsıyor. Google ayrıca sertifikalı Android TV cihazlarının temel yazılımını denetleme sürecini sıkılaştırdığını açıkladı.
Kaynaklar: Google Threat Intelligence Group · TrendAI Research · TrendAI Research · Synthient · BetaNews · The Register · Malwarebytes · MECOOL